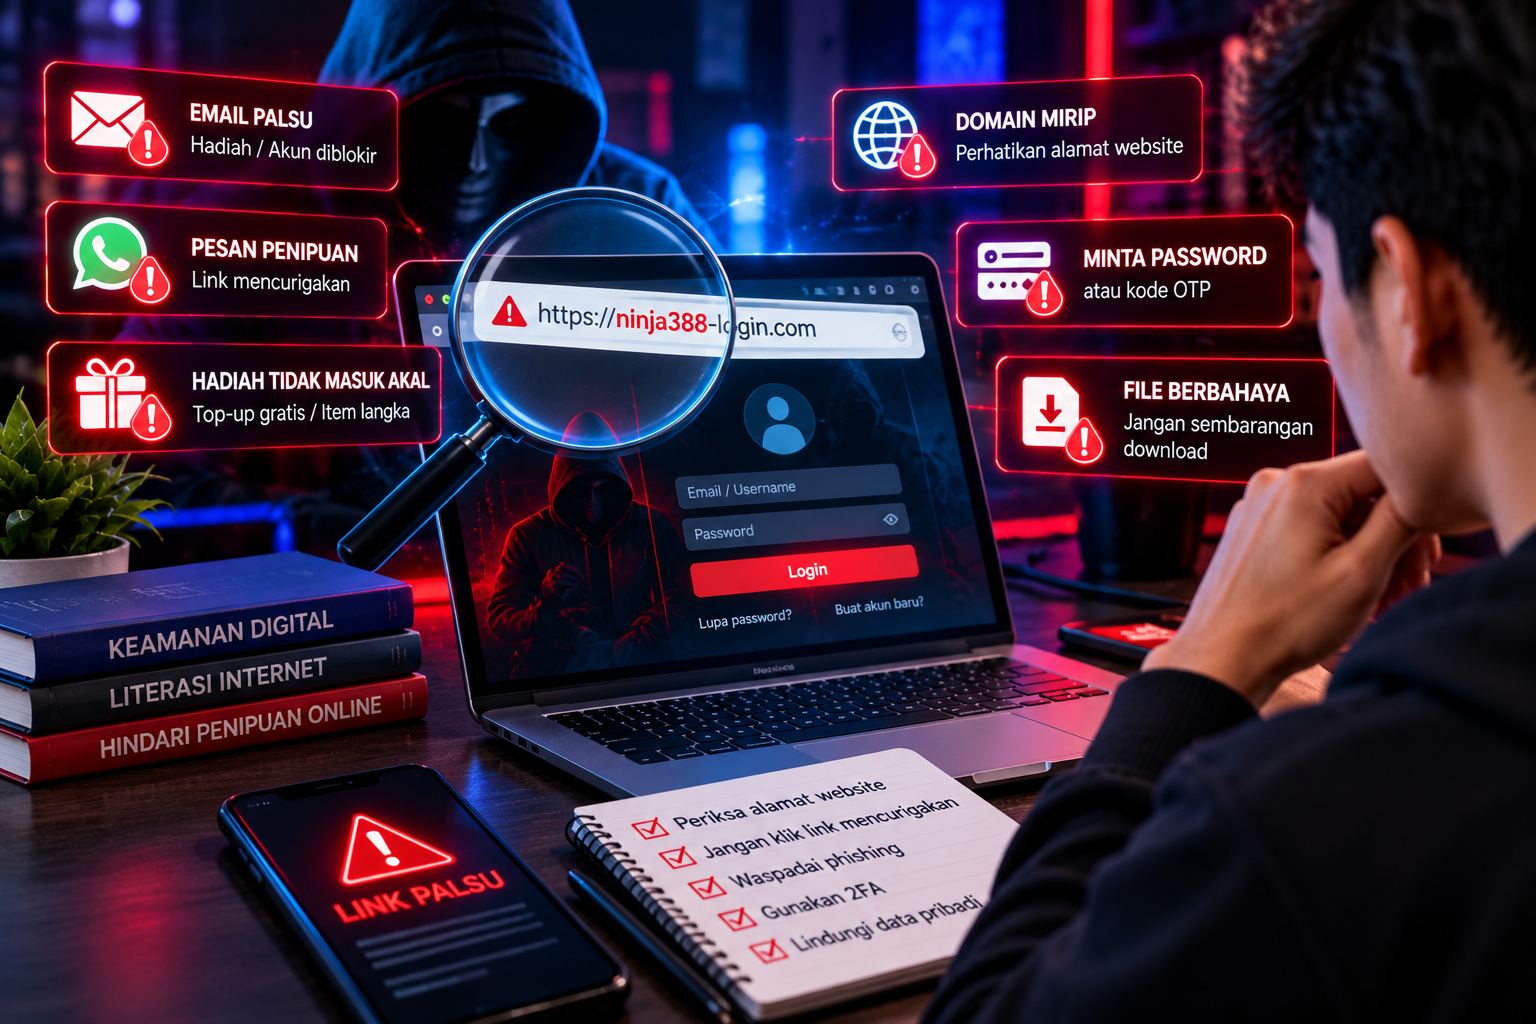
Cara mengenali situs phishing merupakan pengetahuan penting bagi siapa saja yang menggunakan internet. Penipuan digital tidak hanya terjadi melalui email, tetapi juga melalui WhatsApp, media sosial, mesin pencari, dan pesan yang mengatasnamakan layanan resmi.
Situs phishing sering dibuat menyerupai halaman login asli untuk menipu pengguna agar memasukkan kata sandi, kode verifikasi, atau informasi pribadi.
Dalam panduan ini, kita akan membahas ciri-ciri situs phishing, cara memeriksa tautan mencurigakan, serta langkah yang perlu dilakukan jika telanjur membuka situs palsu.
Apa Itu Situs Phishing?
Situs phishing adalah website yang digunakan untuk mengelabui pengunjung agar memberikan informasi sensitif atau melakukan tindakan yang menguntungkan penipu.
Pelaku dapat meniru tampilan layanan populer, seperti email, media sosial, marketplace, platform game, atau layanan keuangan.
Tujuannya bisa berupa pencurian informasi login, pengambilalihan akun, pencurian data pembayaran, atau penyebaran perangkat lunak berbahaya.
Phishing tidak selalu melibatkan website. Penipuan juga dapat dilakukan melalui pesan, telepon, atau lampiran berbahaya.
Mengapa Situs Phishing Sulit Dikenali?
Sebagian situs phishing dibuat dengan desain yang sangat mirip dengan website resmi.
Penipu dapat menyalin logo, warna, tombol login, bahkan struktur halaman yang terlihat profesional.
Selain itu, pelaku sering menggunakan pesan yang menciptakan rasa panik atau mendesak, misalnya pemberitahuan bahwa akun akan diblokir.
Kondisi tersebut dapat membuat pengguna bertindak terburu-buru tanpa memeriksa alamat situs.
Karena itu, tampilan yang meyakinkan tidak cukup untuk membuktikan bahwa sebuah website aman.
7 Ciri Situs Phishing dan Link Palsu
1. Alamat Domain Menyerupai Situs Resmi
Penipu sering menggunakan domain dengan ejaan yang hampir sama dengan layanan asli.
Perbedaannya bisa berupa huruf tambahan, tanda hubung, atau penggunaan subdomain yang membingungkan.
Sebagai contoh ilustratif, alamat akun.contoh.com berbeda dari contoh.com.akun-login.example.
Pada contoh kedua, domain utamanya adalah akun-login.example, bukan contoh.com.
Perhatikan domain sebenarnya sebelum memasukkan informasi login.
2. Meminta Kata Sandi atau Kode OTP
Situs yang meminta informasi sensitif secara tidak wajar perlu diwaspadai.
Jangan pernah memberikan kode OTP, kode pemulihan, atau kata sandi kepada pihak yang menghubungi melalui pesan.
Jika perlu mengakses akun, buka aplikasi atau website resmi secara mandiri.
3. Menggunakan Ancaman atau Tekanan Waktu
Pesan phishing sering menyatakan bahwa akun akan ditutup, hadiah akan hangus, atau pembayaran harus segera dilakukan.
Tujuannya adalah mendorong korban bertindak tanpa berpikir panjang.
Periksa pemberitahuan melalui kanal resmi sebelum mengambil tindakan.
4. Menawarkan Hadiah yang Tidak Masuk Akal
Hadiah besar, saldo gratis, atau item game langka dapat digunakan sebagai umpan.
Penipu mungkin meminta korban mengisi formulir, login melalui tautan tertentu, atau membayar biaya administrasi.
Jangan menganggap suatu penawaran benar hanya karena menggunakan logo layanan yang dikenal.
5. Menggunakan Tautan Pendek yang Tidak Jelas
Tautan pendek tidak selalu berbahaya. Namun, alamat yang disembunyikan dapat membuat tujuan sebenarnya sulit diketahui.
Jika tautan berasal dari pesan tidak dikenal, sebaiknya hindari membukanya.
Akses layanan melalui alamat resmi yang sudah diketahui.
6. Meminta Pengguna Mengunduh File Mencurigakan
Beberapa situs palsu mengarahkan pengunjung untuk mengunduh aplikasi, ekstensi browser, atau dokumen.
File tersebut dapat mengandung perangkat lunak berbahaya.
Hindari memasang aplikasi dari sumber tidak resmi dan jangan menonaktifkan perlindungan perangkat hanya untuk membuka sebuah file.
7. Memiliki Informasi Kontak yang Tidak Dapat Diverifikasi
Website yang mengatasnamakan organisasi tertentu sebaiknya dapat diverifikasi melalui kanal resmi organisasi tersebut.
Namun, adanya alamat, nomor telepon, atau halaman kebijakan privasi bukan jaminan keamanan karena informasi tersebut juga dapat dipalsukan.
Cara Memeriksa Link Sebelum Dibuka
Memeriksa tautan merupakan salah satu kebiasaan penting untuk mengurangi risiko phishing.
Periksa Nama Domain
Perhatikan bagian domain utama, bukan hanya kata-kata yang muncul di awal alamat.
Penipu dapat menambahkan nama layanan resmi sebagai bagian dari subdomain atau jalur URL.
Jangan Mengandalkan Ikon Gembok
HTTPS membantu mengenkripsi komunikasi antara browser dan website.
Namun, HTTPS tidak menjamin bahwa pemilik website dapat dipercaya. Situs phishing juga dapat menggunakan sertifikat HTTPS.
Buka Website Resmi Secara Mandiri
Jika menerima pesan yang meminta login atau verifikasi, jangan langsung menggunakan tautan dari pesan tersebut.
Buka aplikasi resmi atau ketik alamat website yang sudah dikenal.
Cara ini membantu menghindari halaman login tiruan.
Periksa Pesan Melalui Kanal Resmi
Jika sebuah pesan mengaku berasal dari layanan tertentu, periksa melalui pusat bantuan atau kanal komunikasi resminya.
Jangan menggunakan nomor kontak yang hanya tercantum dalam pesan mencurigakan.
Modus Phishing melalui WhatsApp dan Media Sosial
WhatsApp dan media sosial sering digunakan untuk menyebarkan tautan palsu.
Beberapa modus yang perlu diwaspadai meliputi:
- Pesan hadiah atau undian yang meminta verifikasi akun.
- Tautan pembaruan keamanan palsu.
- Penawaran item game atau top-up yang tidak dapat diverifikasi.
- Pesan yang mengaku berasal dari layanan pelanggan.
- Permintaan kode OTP dengan alasan membantu pemulihan akun.
Akun pengirim yang terlihat dikenal juga belum tentu aman karena akun tersebut mungkin telah diambil alih.
Jika menerima pesan mencurigakan dari teman, lakukan konfirmasi melalui jalur komunikasi lain.
Apa yang Harus Dilakukan Jika Telanjur Membuka Link Phishing?
Membuka tautan phishing tidak selalu berarti akun langsung diretas.
Risiko bergantung pada tindakan yang dilakukan, kondisi perangkat, dan apakah informasi sensitif telah diberikan.
Jika Hanya Membuka Halaman
Tutup halaman mencurigakan dan jangan memasukkan informasi apa pun.
Jangan mengunduh file atau menyetujui permintaan izin yang tidak diperlukan.
Pastikan browser dan perangkat menggunakan pembaruan keamanan terbaru.
Jika Sudah Memasukkan Kata Sandi
Segera buka layanan resmi melalui aplikasi atau alamat yang terpercaya.
Ubah kata sandi dan keluar dari sesi yang tidak dikenal.
Jika kata sandi tersebut digunakan pada layanan lain, ubah juga kata sandi di layanan tersebut.
Jika Sudah Memberikan Kode OTP
Segera periksa aktivitas akun dan hubungi dukungan resmi layanan.
Aktifkan metode autentikasi yang lebih kuat jika tersedia.
Jika Sudah Memasukkan Data Pembayaran
Segera hubungi bank atau penyedia pembayaran melalui kanal resmi.
Minta bantuan untuk mengamankan akun atau instrumen pembayaran yang mungkin terdampak.
Jika Sudah Mengunduh File
Jangan menjalankan file tersebut jika belum dibuka.
Jika file sudah dijalankan dan perangkat menunjukkan gejala mencurigakan, putuskan koneksi bila diperlukan, lakukan pemeriksaan keamanan, dan minta bantuan teknis yang tepercaya.
Cara Mencegah Phishing dalam Jangka Panjang
Perlindungan terbaik tidak hanya bergantung pada kemampuan mengenali situs palsu.
Pengguna juga perlu menerapkan kebiasaan keamanan digital secara konsisten.
Langkah yang disarankan meliputi:
- Gunakan kata sandi panjang dan unik.
- Aktifkan autentikasi dua faktor atau passkey.
- Perbarui sistem operasi dan browser.
- Jangan membagikan kode OTP.
- Hindari login melalui tautan dari pesan tidak dikenal.
- Periksa aktivitas akun secara berkala.
- Simpan cadangan data penting.
Untuk pembahasan yang lebih lengkap, baca Panduan Keamanan Digital: Cara Melindungi Akun dan Data Pribadi.
FAQ tentang Situs Phishing
Apakah Situs dengan HTTPS Pasti Aman?
Tidak. HTTPS menunjukkan bahwa koneksi dienkripsi, tetapi tidak membuktikan bahwa website tersebut sah atau bebas penipuan.
Apakah Membuka Link Phishing Langsung Membuat Akun Diretas?
Tidak selalu. Namun, membuka tautan berbahaya tetap memiliki risiko, terutama jika pengguna memasukkan informasi sensitif, mengunduh file, atau memberikan izin tertentu.
Bagaimana Cara Mengetahui Domain Website Asli?
Periksa domain utama secara teliti dan bandingkan dengan alamat yang tercantum pada aplikasi atau kanal resmi layanan tersebut.
Apa yang Harus Dilakukan Jika Sudah Memasukkan Password?
Segera ubah kata sandi melalui website resmi, periksa sesi login, dan aktifkan perlindungan tambahan.
Kesimpulan
Memahami cara mengenali situs phishing membantu pengguna mengurangi risiko pencurian akun, penipuan, dan penyalahgunaan data pribadi.
Langkah pentingnya adalah memeriksa domain, tidak memberikan informasi sensitif melalui tautan mencurigakan, dan selalu mengakses layanan penting melalui kanal resmi.
Keamanan digital merupakan kebiasaan yang perlu diterapkan secara konsisten, bukan hanya ketika terjadi masalah.
Referensi
- CISA — Recognize and Report Phishing: https://www.cisa.gov/secure-our-world/recognize-and-report-phishing
- FTC — How to Recognize and Avoid Phishing Scams: https://consumer.ftc.gov/articles/how-recognize-and-avoid-phishing-scams
- Google Safety Center: https://safety.google/