Cara Membuat Kata Sandi yang Kuat dan Menggunakan Password Manager
Keamanan akun dimulai dari kebiasaan sederhana: menggunakan kata sandi yang sulit ditebak dan tidak memakai kata sandi yang sama di banyak layanan. Akun email, media sosial, toko online, hingga platform game menyimpan informasi yang bernilai. Jika satu akun diambil alih, penyerang dapat mencoba mengakses akun lain, terutama ketika kredensialnya digunakan berulang.
Masalahnya, mengingat puluhan kata sandi berbeda bukan hal mudah. Karena itu, panduan ini menjelaskan cara membuat kata sandi yang kuat, menggunakan password manager, dan menambahkan perlindungan melalui autentikasi dua faktor (2FA) atau passkey.
Apa Itu Kata Sandi yang Kuat?
Kata sandi yang kuat adalah kata sandi yang panjang, tidak mudah ditebak, tidak pernah dipakai pada akun lain, dan tidak diketahui orang lain. Panjang serta keunikan sangat penting karena penyerang dapat mencoba kata sandi umum, kombinasi mudah diprediksi, atau data yang pernah bocor.
Pedoman NIST SP 800-63B terbaru menetapkan minimum 15 karakter untuk password yang digunakan sebagai satu-satunya faktor autentikasi pada sistem yang mengikuti standar tersebut. Untuk pengguna umum, memilih kata sandi dengan panjang setidaknya 15 karakter merupakan titik awal yang baik, selama layanan mendukungnya.
Kata sandi tidak harus dipenuhi simbol yang sulit diingat. Rangkaian beberapa kata acak yang panjang (passphrase) atau kata sandi acak hasil generator password manager dapat lebih praktis. Jangan menggunakan nama, tanggal lahir, nama platform, atau urutan yang mudah ditebak.
Mengapa Menggunakan Password yang Sama Itu Berbahaya?
Ketika terjadi kebocoran data pada satu layanan, pasangan email dan kata sandi yang bocor dapat dicoba pada layanan lain. Praktik ini sering disebut credential stuffing. Jadi, satu kebocoran bisa berdampak ke banyak akun jika pengguna memakai password yang sama.
Bayangkan kata sandi akun forum digunakan juga untuk email utama. Saat data forum bocor, penyerang mungkin mencoba kredensial tersebut untuk masuk ke email. Jika berhasil, email bahkan dapat digunakan untuk mengatur ulang akses berbagai akun lain.
Prinsip utamanya: satu akun, satu kata sandi yang unik. Prioritaskan email utama, akun keuangan, penyimpanan cloud, dan akun yang menyimpan informasi pribadi.
Cara Membuat Kata Sandi yang Kuat dan Aman
1. Utamakan panjang dan keunikan
Gunakan kata sandi yang panjang, idealnya 15 karakter atau lebih jika memungkinkan. Untuk kata sandi yang harus diingat, pertimbangkan rangkaian empat atau lima kata yang dipilih secara acak dan tidak memiliki hubungan pribadi. Hindari kalimat terkenal atau pola yang mudah ditebak.
Contoh yang ditampilkan dalam artikel keamanan tidak boleh disalin menjadi kata sandi sungguhan. Buat kombinasi milik sendiri, atau gunakan generator acak dari password manager.
2. Jangan gunakan informasi pribadi
Nama keluarga, tanggal lahir, nomor telepon, nama hewan peliharaan, atau nama pengguna sering mudah ditemukan melalui media sosial. Mengubah huruf menjadi angka dengan pola umum juga tidak otomatis membuat kata sandi aman.
3. Buat kata sandi berbeda untuk setiap layanan
Tidak perlu menghafal semuanya. Password manager dapat menyimpan kata sandi berbeda untuk masing-masing situs. Cara ini jauh lebih aman daripada menggunakan satu kata sandi yang sama dengan variasi kecil.
4. Jangan mengganti password tanpa alasan secara berulang
Mengganti kata sandi setiap bulan bukan jaminan keamanan. Pedoman NIST tidak menganjurkan pemaksaan perubahan berkala tanpa alasan. Sebaliknya, segera ganti kata sandi jika ada dugaan kebocoran, perangkat terinfeksi, atau akses tidak sah.
Apa Itu Password Manager?
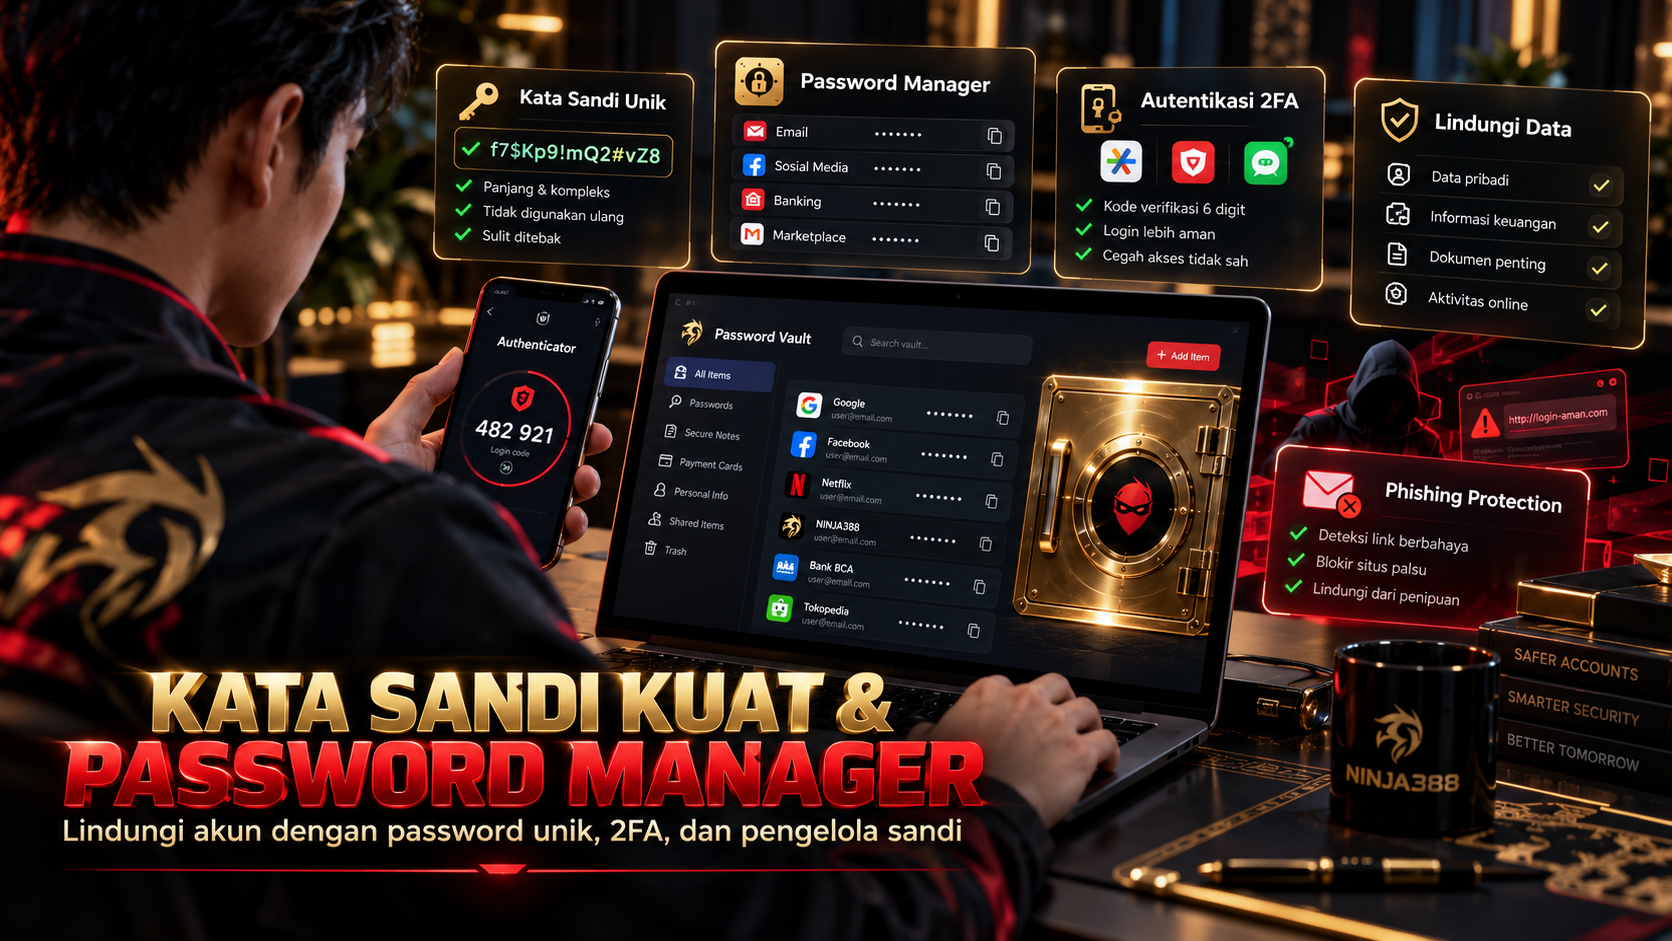
Password manager adalah aplikasi atau fitur pengelola kata sandi yang membantu membuat, menyimpan, dan mengisi kata sandi unik. Biasanya informasi disimpan dalam penyimpanan terlindungi (vault) yang dibuka menggunakan kata sandi utama atau metode autentikasi lain.
Dengan pengelola kata sandi, kamu tidak perlu mengingat password untuk setiap akun. Cukup lindungi akses ke vault dan ikuti prosedur pemulihannya. Sebagian layanan juga menawarkan pemeriksaan kata sandi yang digunakan ulang, notifikasi kebocoran, dan sinkronisasi lintas perangkat.
Password manager bukan perlindungan sempurna. Keamanan tetap bergantung pada pengaturan vault, keamanan perangkat, pilihan penyedia, dan kebiasaan pengguna ketika membuka tautan atau memasukkan informasi.
Cara Menggunakan Password Manager dengan Aman
- Pilih layanan yang tepercaya. Periksa reputasi penyedia, transparansi model keamanan, kebijakan privasi, dukungan pembaruan, dan opsi ekspor data.
- Buat kata sandi utama yang panjang dan unik. Jangan gunakan master password tersebut pada layanan lain.
- Aktifkan MFA untuk vault. Jika tersedia, prioritaskan passkey atau security key; aplikasi authenticator juga dapat menjadi pilihan.
- Buat password melalui generator. Gunakan password acak yang panjang untuk setiap akun baru atau ketika mengganti password lama.
- Simpan kode pemulihan dengan aman. Jangan menaruh satu-satunya salinan kode pemulihan di vault yang sama jika kamu tidak punya cara lain untuk masuk.
- Kunci perangkat dan perbarui aplikasi. Password manager tidak menggantikan keamanan laptop atau ponsel.
Jangan pernah mengirim master password atau kode pemulihan kepada orang yang mengaku sebagai staf dukungan. Layanan resmi tidak seharusnya meminta kamu membagikan rahasia tersebut melalui chat.
Memilih Password Manager: Apa yang Perlu Diperiksa?
Tidak ada satu aplikasi yang paling cocok bagi semua pengguna. Saat membandingkan layanan, pertimbangkan kemampuan membuat kata sandi unik, enkripsi penyimpanan, dukungan MFA, keamanan sinkronisasi, cara pemulihan akun, serta kemudahan penggunaan pada perangkat yang kamu miliki.
Periksa apakah layanan menyediakan ekspor data yang aman jika suatu saat ingin berpindah penyedia. Utamakan aplikasi dari situs resmi atau toko aplikasi tepercaya, lalu aktifkan pembaruan otomatis. Hindari mengunduh versi tidak resmi yang menjanjikan fitur premium gratis.
Gabungkan Password dengan 2FA dan Passkey
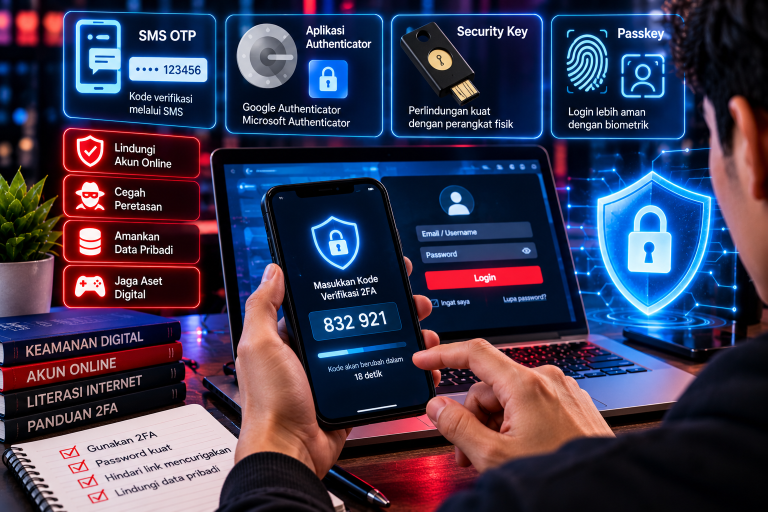
Kata sandi panjang tetap dapat dicuri melalui phishing atau malware. Karena itu, aktifkan autentikasi dua faktor (2FA) pada akun penting. Aplikasi authenticator, security key, dan passkey memiliki karakteristik berbeda; metode berbasis kriptografi seperti passkey atau security key yang mendukung standar terkait umumnya lebih tahan terhadap phishing dibanding kode OTP yang diketik manual.
Untuk penjelasan langkah-langkahnya, baca artikel Cara Mengaktifkan Autentikasi Dua Faktor (2FA) untuk Keamanan Akun.
Walau begitu, jangan pernah memberikan kode OTP, tautan pemulihan, atau persetujuan login kepada pihak yang tidak dikenal. Periksa selalu alamat situs sebelum memasukkan kredensial.
Apa yang Harus Dilakukan Jika Kata Sandi Bocor?
Jika muncul pemberitahuan kebocoran yang dapat dipercaya, atau kamu menemukan aktivitas login mencurigakan, lakukan langkah berikut:
- Buka situs atau aplikasi resmi secara langsung, bukan melalui tautan dari pesan mencurigakan.
- Ganti kata sandi akun terdampak dengan password baru yang unik.
- Jika password lama digunakan di akun lain, ganti juga pada akun-akun tersebut.
- Keluar dari sesi atau perangkat yang tidak dikenal dan periksa pengaturan pemulihan akun.
- Aktifkan MFA atau passkey jika tersedia, lalu amankan email utama terlebih dahulu.
- Periksa aktivitas transaksi atau perubahan data penting, dan hubungi dukungan resmi bila diperlukan.
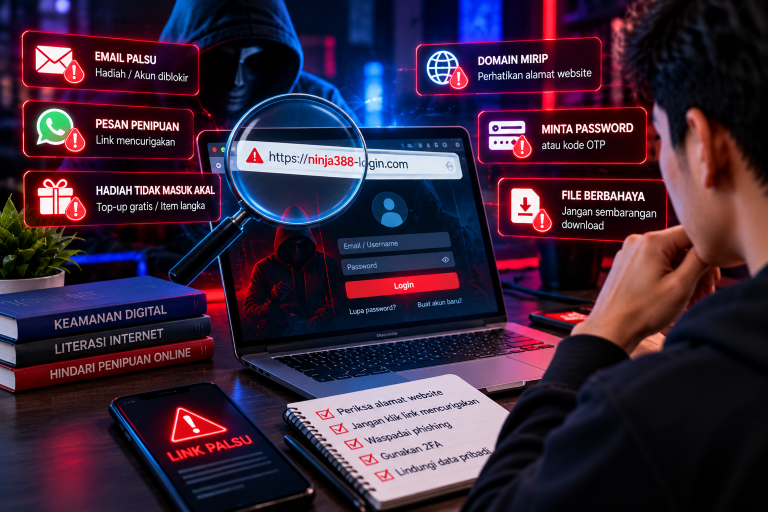
Serangan sering diawali pesan yang menyamar sebagai pemberitahuan keamanan. Pelajari tanda-tandanya melalui Cara Mengenali Situs Phishing dan Link Palsu agar Akun Tetap Aman.
Kesalahan Umum yang Sebaiknya Dihindari
Beberapa kebiasaan yang meningkatkan risiko adalah menggunakan satu password di banyak situs, membagikan kode OTP, menyimpan password di dokumen tanpa perlindungan, menginstal password manager dari sumber tidak resmi, dan mengabaikan tanda akses akun yang mencurigakan.
Autofill dari password manager dapat membantu mengurangi kesalahan memasukkan kredensial ke alamat yang tidak dikenal, tetapi jangan menganggapnya sebagai jaminan perlindungan dari seluruh jenis phishing. Pengguna tetap harus memeriksa situs, perangkat, dan notifikasi login.
Pertanyaan Umum tentang Kata Sandi
Apakah kata sandi harus berisi angka dan simbol?
Angka atau simbol boleh digunakan, tetapi panjang, keunikan, dan ketidakmudahan ditebak lebih penting daripada sekadar memenuhi pola karakter. Kata sandi panjang yang acak tetap menjadi pilihan utama.
Apakah password manager aman digunakan?
Password manager yang dikelola dengan baik dapat membantu pengguna membuat dan menyimpan password unik. Namun, pilih penyedia yang tepercaya, gunakan master password kuat, aktifkan MFA, dan pahami proses pemulihannya.
Apakah password perlu diganti setiap bulan?
Tidak selalu. Ganti password segera ketika ada bukti atau dugaan kredensial telah diketahui pihak lain, bukan sekadar mengikuti jadwal rutin tanpa alasan keamanan.
Kesimpulan
Cara membuat kata sandi yang kuat dimulai dari memilih password panjang dan unik untuk setiap akun. Password manager mempermudah kebiasaan tersebut, sementara 2FA atau passkey memberikan lapisan perlindungan tambahan. Selalu waspadai phishing, lindungi perangkat, dan tanggapi segera jika ditemukan indikasi kebocoran.
Untuk memahami keamanan akun, privasi, dan kebiasaan digital secara lebih menyeluruh, kunjungi Panduan Keamanan Digital untuk Pengguna Internet serta artikel Keamanan Akun Game Online.