
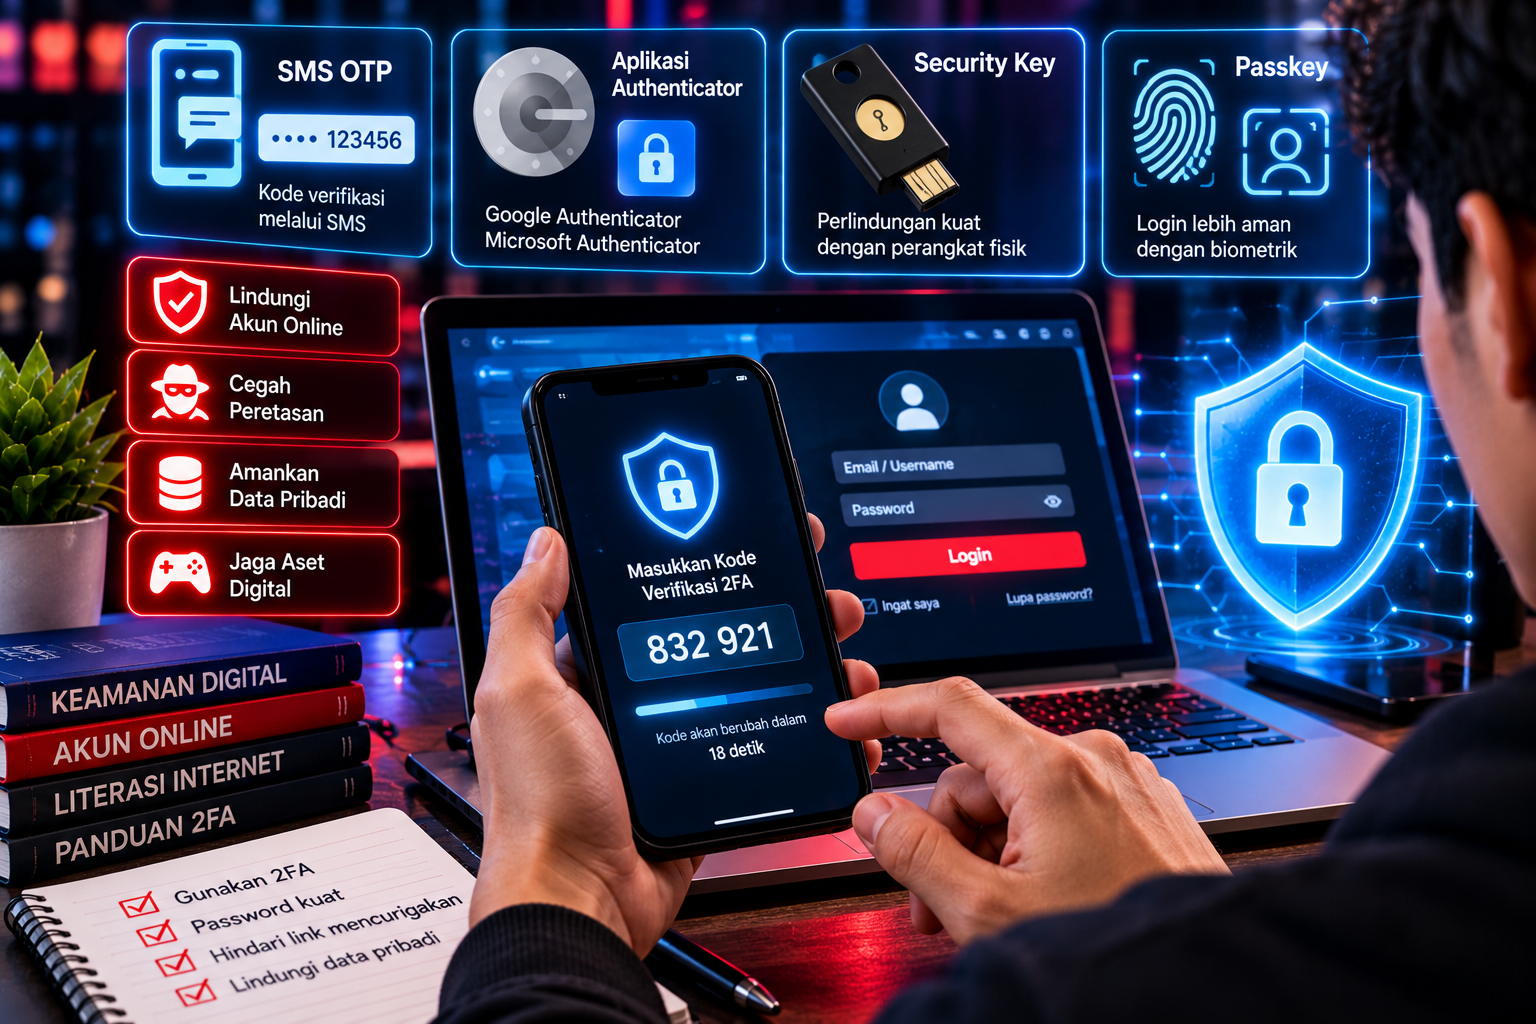
Autentikasi dua faktor (2FA) merupakan salah satu metode keamanan digital yang membantu melindungi akun online dari akses tidak sah. Dengan mengaktifkan 2FA, pengguna membutuhkan langkah verifikasi tambahan selain kata sandi ketika masuk ke akun.
Di era digital, berbagai layanan seperti email, media sosial, marketplace, dan platform game menyimpan informasi pribadi yang penting. Jika kata sandi diketahui pihak lain, akun berisiko diambil alih.
Karena itu, memahami cara mengaktifkan autentikasi dua faktor menjadi langkah penting untuk meningkatkan keamanan akun.
Apa Itu Autentikasi Dua Faktor (2FA)?
Autentikasi dua faktor adalah metode verifikasi identitas yang menggunakan dua faktor berbeda untuk memastikan bahwa seseorang memiliki hak mengakses akun.
Faktor autentikasi umumnya terbagi menjadi tiga kelompok:
- Sesuatu yang diketahui: kata sandi atau PIN.
- Sesuatu yang dimiliki: perangkat keamanan, aplikasi authenticator, atau security key.
- Sesuatu yang melekat pada diri: biometrik seperti sidik jari atau pengenalan wajah.
Contohnya, pengguna memasukkan kata sandi, kemudian memberikan kode verifikasi dari aplikasi authenticator.
Dengan demikian, mengetahui kata sandi saja tidak selalu cukup untuk mengakses akun.
Mengapa Autentikasi Dua Faktor Penting?
Kata sandi dapat bocor akibat phishing, penggunaan ulang pada beberapa layanan, atau insiden keamanan.
Tanpa perlindungan tambahan, orang yang mengetahui kata sandi mungkin dapat mencoba masuk ke akun korban.
Autentikasi dua faktor membantu mengurangi risiko tersebut karena memerlukan bukti identitas tambahan.
Namun, 2FA bukan jaminan bahwa akun tidak mungkin diretas. Penipu masih dapat menggunakan phishing, pencurian sesi, atau manipulasi pengguna untuk melewati perlindungan tertentu.
Oleh sebab itu, 2FA perlu dikombinasikan dengan kebiasaan keamanan digital yang baik.
Jenis-Jenis Autentikasi Dua Faktor
1. Verifikasi Melalui SMS OTP
Metode ini mengirimkan kode sekali pakai melalui SMS ke nomor telepon pengguna.
Kelebihan:
- Mudah digunakan.
- Tidak memerlukan aplikasi authenticator tambahan.
- Tersedia pada banyak layanan.
Kekurangan:
- Bergantung pada akses ke nomor telepon.
- Memiliki risiko penyalahgunaan nomor melalui SIM swapping.
- Kode dapat dicuri melalui phishing.
SMS OTP umumnya lebih baik daripada hanya mengandalkan kata sandi, tetapi bukan pilihan terkuat.
2. Aplikasi Authenticator
Aplikasi authenticator menghasilkan kode verifikasi sementara yang biasanya berubah secara berkala.
Contoh aplikasi yang dikenal antara lain Google Authenticator dan Microsoft Authenticator.
Kelebihan:
- Tidak bergantung pada SMS.
- Banyak aplikasi dapat menghasilkan kode tanpa koneksi internet.
- Mengurangi beberapa risiko yang berkaitan dengan nomor telepon.
Kekurangan:
- Kode tetap dapat dicuri melalui situs phishing.
- Kehilangan perangkat dapat menyulitkan akses jika tidak ada metode pemulihan.
3. Security Key
Security key adalah perangkat keamanan fisik yang digunakan untuk memverifikasi identitas pengguna.
Metode berbasis FIDO2/WebAuthn dapat memberikan perlindungan kuat terhadap phishing karena autentikasi terikat pada layanan yang benar.
Security key cocok untuk akun penting yang memerlukan tingkat perlindungan lebih tinggi.
4. Passkey
Passkey adalah metode login modern yang menggunakan kriptografi kunci publik.
Pengguna biasanya mengonfirmasi login menggunakan sidik jari, pengenalan wajah, atau PIN perangkat.
Passkey dapat menggantikan kata sandi pada layanan yang mendukungnya.
Penting: passkey bukan sekadar kode 2FA tambahan. Pada banyak layanan, passkey merupakan metode autentikasi tanpa kata sandi yang dirancang tahan terhadap phishing.
Cara Mengaktifkan Autentikasi Dua Faktor
Setiap platform memiliki tampilan pengaturan yang berbeda. Namun, langkah umumnya hampir sama.
Langkah 1: Masuk ke Pengaturan Akun
Buka aplikasi atau website resmi layanan yang digunakan.
Cari menu seperti:
- Settings
- Security
- Account Security
- Login & Security
Langkah 2: Temukan Pengaturan 2FA
Cari pilihan bernama Two-Factor Authentication, Two-Step Verification, atau Verifikasi Dua Langkah.
Beberapa layanan menyediakan beberapa metode autentikasi sekaligus.
Langkah 3: Pilih Metode Verifikasi
Jika tersedia, prioritaskan metode yang tahan phishing seperti passkey atau security key.
Jika belum tersedia, aplikasi authenticator dapat menjadi pilihan yang baik.
SMS OTP dapat digunakan jika layanan hanya menyediakan metode tersebut.
Langkah 4: Ikuti Proses Aktivasi
Jika menggunakan aplikasi authenticator, layanan biasanya menampilkan kode QR atau kunci pengaturan.
Pindai kode QR menggunakan aplikasi authenticator, kemudian masukkan kode verifikasi yang dihasilkan.
Jangan membagikan kode QR atau kunci pengaturan kepada siapa pun karena informasi tersebut dapat digunakan untuk menghasilkan kode autentikasi.
Langkah 5: Simpan Kode Pemulihan
Sebagian platform menyediakan recovery codes atau kode cadangan.
Simpan kode tersebut di tempat aman, misalnya pengelola kata sandi tepercaya atau media penyimpanan offline yang terlindungi.
Jangan menyimpan kode pemulihan di tempat yang mudah diakses orang lain.
Langkah 6: Periksa Keberhasilan Aktivasi
Pastikan pengaturan menunjukkan bahwa 2FA sudah aktif.
Periksa pula metode pemulihan yang tersedia agar akun tetap dapat diakses jika perangkat utama hilang.
Cara Melindungi Kode OTP dari Penipuan
Kode OTP bersifat sensitif karena dapat digunakan untuk memverifikasi akses ke akun.
Penipu terkadang menghubungi korban dan mengaku sebagai layanan pelanggan untuk meminta kode tersebut.
Jangan pernah memberikan kode OTP kepada pihak lain, termasuk orang yang mengaku sebagai petugas resmi.
Jika menerima kode verifikasi tanpa melakukan login, jangan membagikannya. Periksa aktivitas akun melalui aplikasi atau website resmi.
Apa yang Terjadi Jika HP Hilang?
Kehilangan perangkat yang digunakan untuk autentikasi dapat menyulitkan proses login.
Karena itu, pengguna sebaiknya menyiapkan metode pemulihan sebelum masalah terjadi.
Beberapa pilihan yang mungkin tersedia adalah:
- Menggunakan kode pemulihan yang telah disimpan.
- Mengakses perangkat cadangan yang sudah terdaftar.
- Menggunakan metode autentikasi alternatif yang disediakan layanan.
- Menghubungi pusat bantuan resmi untuk mengikuti prosedur pemulihan akun.
Hindari menggunakan jasa tidak resmi yang menjanjikan pemulihan akun secara instan.
Kesalahan Umum Saat Menggunakan 2FA
Meskipun telah mengaktifkan autentikasi dua faktor, pengguna tetap perlu menghindari sejumlah kesalahan.
Menggunakan Kata Sandi yang Sama
2FA bukan alasan untuk menggunakan satu kata sandi pada banyak layanan.
Setiap akun sebaiknya memiliki kata sandi unik.
Membagikan Kode Verifikasi
Kode OTP atau kode authenticator tidak boleh diberikan kepada orang lain.
Tidak Menyimpan Kode Pemulihan
Tanpa kode cadangan atau metode pemulihan lain, pengguna mungkin kesulitan masuk ketika perangkat hilang.
Mengabaikan Notifikasi Login
Permintaan verifikasi yang muncul tanpa tindakan pengguna dapat menandakan adanya percobaan akses.
Jangan menyetujui permintaan autentikasi yang tidak dikenal.
Hubungan 2FA dengan Keamanan Digital
Autentikasi dua faktor merupakan salah satu bagian dari perlindungan akun online.
Pengguna tetap perlu memperhatikan keamanan perangkat, privasi data, kata sandi, dan risiko phishing.
Untuk memahami strategi perlindungan secara menyeluruh, baca Panduan Keamanan Digital: Cara Melindungi Akun dan Data Pribadi.
Dengan menerapkan beberapa lapisan keamanan, pengguna dapat mengurangi risiko penyalahgunaan akun.
FAQ tentang Autentikasi Dua Faktor
Apakah 2FA Benar-Benar Aman?
2FA meningkatkan keamanan akun, tetapi efektivitasnya bergantung pada metode yang digunakan. Metode berbasis FIDO2/WebAuthn umumnya lebih tahan phishing dibandingkan kode SMS atau OTP biasa.
Apakah 2FA Harus Menggunakan Nomor Telepon?
Tidak. Beberapa layanan mendukung aplikasi authenticator, security key, atau passkey tanpa memerlukan SMS sebagai metode utama.
Apakah Aplikasi Authenticator Memerlukan Internet?
Aplikasi authenticator berbasis TOTP umumnya dapat menghasilkan kode tanpa koneksi internet setelah berhasil dikonfigurasi.
Apakah Passkey Sama dengan 2FA?
Tidak persis. Passkey merupakan metode autentikasi modern yang dapat menggantikan kata sandi dan menggunakan mekanisme kriptografi untuk memverifikasi pengguna.
Bagaimana Jika Tidak Bisa Mengakses Kode 2FA?
Gunakan kode pemulihan, metode autentikasi cadangan, atau prosedur pemulihan resmi dari platform terkait.
Kesimpulan
Autentikasi dua faktor (2FA) membantu melindungi akun online dengan menambahkan verifikasi identitas di luar kata sandi.
Pengguna dapat memilih SMS OTP, aplikasi authenticator, security key, atau passkey sesuai dukungan layanan.
Untuk keamanan yang lebih baik, prioritaskan metode tahan phishing bila tersedia, gunakan kata sandi unik, dan simpan metode pemulihan secara aman.
Dengan kebiasaan tersebut, risiko pengambilalihan akun dapat dikurangi.
Referensi
- CISA — Secure Our World: https://www.cisa.gov/secure-our-world
- NIST — Digital Identity Guidelines: https://pages.nist.gov/800-63-4/
- FIDO Alliance — Passkeys: https://fidoalliance.org/passkeys/